L’architettura della dipendenza AI: governare il rischio sistemico oltre il vendor lock-in
L’adozione di soluzioni di Intelligenza Artificiale viene spesso valutata dalle aziende concentrando l’attenzione su tre metriche apparentemente esaustive: prestazioni del sistema, prezzo e conformità regolatoria. Sono profili essenziali, ma non esauriscono la questione, poiché in molti progetti complessi, il rischio più severo emerge solo quando la tecnologia è già stata integrata nei processi aziendali, e a quel punto, l’impresa scopre che sostituire il fornitore, modificare l’architettura o riportare internamente alcune funzioni richiede uno sforzo economico e organizzativo insostenibile.
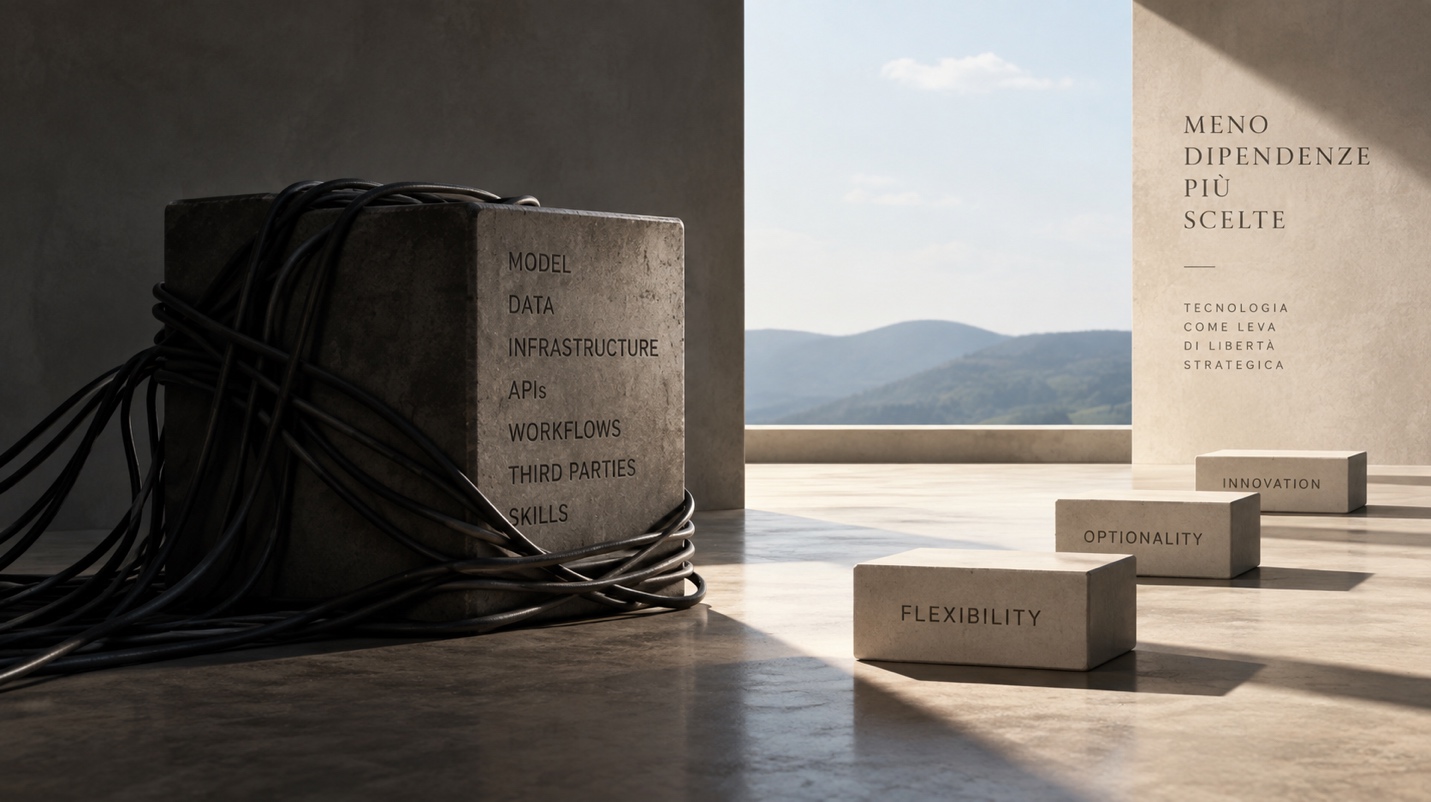
Il problema non si esaurisce nel tradizionale concetto di vendor lock-in. Una soluzione AI crea forme di dipendenza molto più profonde e sistemiche, perché il valore del servizio si distribuisce tra modello, dati, infrastrutture, configurazioni, workflow, competenze e servizi di terzi. Quanto più questi elementi diventano interdipendenti, tanto meno la decisione di acquisto può essere ridotta a una frammentata verifica di caratteristiche di prodotto e clausole contrattuali lette in isolamento.
La domanda cruciale da porsi prima della firma non è soltanto se il fornitore offra una soluzione adeguata oggi, occorre proiettare l'analisi su uno scenario dinamico di medio-lungo periodo: cosa accadrebbe se, tra dodici o ventiquattro mesi, fosse necessario cambiare provider, scalare il caso d’uso, migrare l’infrastruttura o presidiare il sistema senza le componenti su cui oggi si fonda?
L’illusione della convenienza: quando il costo della dipendenza non è a bilancio
La dipendenza tecnologica non coincide necessariamente con un errore strategico, all’interno di ecosistemi complessi, è razionale affidarsi a un fornitore iper-specializzato, utilizzare modelli proprietari o innestare i propri flussi di valore su piattaforme esterne. Replicare internamente tali capacità richiederebbe investimenti fuori scala, tempi incompatibili con il mercato o competenze inaccessibili.
Il problema sistemico si genera quando questa dipendenza non viene riconosciuta e quantificata all'interno del business case.
Un prezzo d'ingresso aggressivo e competitivo perde ogni rilevanza se, una volta costruiti processi, integrazioni e base dati attorno a quella soluzione, l’impresa si ritrovasse sprovvista di alternative realistiche. Allo stesso modo, condizioni contrattuali formalmente ineccepibili possono tradursi in un disastro economico se l’eventuale exit imponesse di ripartire ex novo, ricostruire le logiche di integrazione e disperdere il patrimonio di conoscenza accumulato dalla “macchina”.
Il costo effettivo della tecnologia deve perciò necessariamente includere il costo della dipendenza che essa genera. Questa componente invisibile raramente trova spazio nell’offerta economica, ma può diventare la variabile determinante non appena mutano i prezzi, il quadro regolatorio o gli obiettivi di business, specie in contesti caratterizzati da elevata turbolenza competitiva.
In simili ambienti, la capacità dell’impresa di preservare flessibilità strategica assume un valore autonomo. Ciò significa poter modificare rapidamente le priorità competitive, riallocare risorse, spostarsi da un business model a un altro e mantenere sufficientemente ampio il ventaglio delle opzioni strategiche praticabili. Una dipendenza tecnologica rigida può ridurre proprio questa capacità, perché rende più oneroso cambiare architettura, fornitore, processo o modello di business nel momento in cui il contesto richiederebbe invece rapidità di adattamento.
Il problema diventa ancora più rilevante per le organizzazioni che perseguono modelli di ambidexterity, mantenendo contemporaneamente capacità di innovazione incrementale e capacità di esplorare innovazioni radicali, oppure adottano strategie multi option fondate sulla gestione simultanea di più traiettorie di business. In questi casi, il costo della dipendenza non coincide soltanto con lo switching cost necessario per cambiare provider, ma comprende anche il valore delle opzioni strategiche che quella dipendenza rende più lente, più costose o, in alcuni casi, non più realisticamente esercitabili.
Mappare l’architettura della dipendenza prima di firmare il contratto
Nel mercato dell'AI, l'entità giuridica con cui si firma il contratto quasi mai coincide in toto con l'ecosistema tecnologico da cui dipende il servizio. Un applicativo può sfruttare un foundation model di terzi, poggiarsi su cloud esterni e utilizzare layer di orchestrazione indipendenti. In molti casi, il fornitore diretto ha sviluppato solo un frammento della soluzione, assemblando componenti open source, licenze commerciali o API di altri attori.
Questo fattore impone un cambio di paradigma nell'analisi del tema ad oggetto; un contratto negoziato in modo impeccabile può tutelare il cliente nei confronti del fornitore diretto, ma non neutralizza le dipendenze situate a monte della filiera. Se il provider originario modifica il modello sottostante, ne altera caratteristiche rilevanti, ritira un’infrastruttura o interviene sul pricing, il fornitore diretto potrebbe non avere né la leva contrattuale né la capacità tecnica per garantire la preservazione delle condizioni operative ed economiche su cui il servizio era stato originariamente costruito.
Il primo passo, dunque, è tracciare una mappatura dell'architettura della dipendenza: occorre decifrare quali componenti siano vitali, chi detenga il controllo effettivo, il loro grado di sostituibilità e l'impatto di un eventuale downtime. Solo dopo aver acquisito questa visione olistica sarà possibile strutturare un contratto che allochi i rischi in modo sensato.
Il caso d’uso detta la linea: il primato della strategia sul diritto
Uno degli errori più comuni nella negoziazione contrattuale, in ambito AI come più in generale, consiste nella disamina delle clausole in assenza di una preventiva lettura strategica dell’operazione, dei suoi presupposti economico-commerciali, del contesto competitivo e operativo, degli obiettivi perseguiti e delle variabili che possono condizionarne la sostenibilità.
Nel caso dei servizi AI, questo deficit di impostazione emerge con particolare evidenza quando manca una perimetrazione rigorosa del caso d’uso aziendale: la medesima soluzione AI può agire da mero strumento di produttività individuale, da snodo nevralgico di un processo industriale, o essere incorporata in un prodotto client-facing. Sono scenari multi-fattore radicalmente diversi, muta l'esposizione al rischio, il livello di dipendenza e la criticità dei dati processati.
Se l'AI gestisce task collaterali, un'interruzione è un fastidio tollerabile, se governa flussi di valore critici per il core business, la business continuity assume rilevanza strategica. Analogamente, un aggiornamento silente del modello può passare inosservato in un contesto di office automation, ma può invalidare le performance di un sistema inserito in un processo fortemente regolamentato.
La negoziazione deve perciò essere subordinata all'architettura decisionale, si parte dai processi, si definiscono gli impatti e, solo in ultima istanza, si calibra il contratto sulle reali vulnerabilità operative: il diritto segue la strategia, non viceversa.
La questione assume rilievo anche sul piano della governance, perché la discrezionalità imprenditoriale non rende irrilevante il processo attraverso cui la decisione viene assunta. Come abbiamo già osservato a proposito della Business Judgment Rule e della responsabilità degli amministratori, ciò che rileva non è soltanto l’esito della scelta, ma anche la diligenza impiegata nell’apprezzare preventivamente i rischi e nell’acquisire le informazioni necessarie.
Oltre la portabilità dei dati: la titolarità della conoscenza accumulata
La fungibilità di una tecnologia dipende in larga misura da ciò che è possibile "portar via" al momento del divorzio dal fornitore. Il dibattito si arena spesso sul concetto limitante di "portabilità dei dati", ma nell'economia dell'Intelligenza Artificiale, la questione è ordini di grandezza più complessa. Il vero capitale accumulato nel tempo include configurazioni, ingegnerizzazione dei prompt, dataset raffinati, tassonomie, logiche di integrazione, memorie storiche e l'intera conoscenza operativa metabolizzata dal sistema.
Una clausola che riconosca l'astratta titolarità dei dati al cliente è un guscio vuoto se non disciplina i formati di estrazione, i tempi di restituzione e, soprattutto, se non garantisce la sopravvivenza delle configurazioni vitali post-risoluzione.
Emerge qui la dicotomia tra titolarità giuridica e controllo fattuale. Un'azienda può essere legalmente proprietaria degli input, ma del tutto incapace di re-iniettarli in tempi rapidi in un sistema terzo; può avere i dati, ma aver perso l'intelligenza di processo.
In questi scenari, la proprietà formale è irrilevante, ciò che conta è solo la resilienza operativa.
Aggiornamenti del modello e diritto di audit: la governance dinamica
A differenza dell'IT tradizionale, le soluzioni AI sono materia viva, il prodotto acquistato oggi muterà fisionomia nel tempo, modelli, policy di safety e parametri infrastrutturali subiscono aggiornamenti continui. Se alcune iterazioni portano benefici, altre possono alterare l'output, introdurre bias imprevisti o rimuovere feature realmente critiche su cui l'azienda aveva basato un intero workflow.
Diventa quindi strategico governare la flessibilità unilaterale del fornitore ed il cliente deve disporre di finestre temporali e strumenti tecnici per testare l'impatto dei nuovi rilasci prima che questi compromettano le operazioni.
In questo quadro, il diritto di eseguire un audit rappresenta un test decisivo tra tutela formale e tutela sostanziale, perché un contratto può concedere ampie facoltà ispettive, ma se l'impresa non dispone delle competenze transdisciplinari (giuridiche, tecnologiche e di data science) per decifrare quegli audit, la clausola è de facto inefficace.
La qualità della tutela è direttamente proporzionale alla capacità di poterla esercitare.
L’asimmetria negoziale: quando il prezzo futuro costa più di quello iniziale
La stratificazione della dipendenza tecnologica altera progressivamente i rapporti di forza tra le parti, nella fase di procurement, l'impresa ha alternative e leva negoziale; post-integrazione, il costo di sostituzione (economico e organizzativo) s'impenna.
Di conseguenza, il prezzo di ingresso e il pricing a regime rispondono a logiche diverse, se un re-platforming richiede mesi di fermo macchina, l'impresa preferirà assorbire un drastico aumento dei costi di licenza piuttosto che affrontare il trauma dell'uscita.
La dipendenza, in sintesi, crea un asset invisibile nel bilancio del fornitore, fondato non sul valore che egli genera, ma sul danno che il cliente subirebbe lasciandolo; ecco perché questa asimmetria va disinnescata ex ante, tramite meccanismi di price cap, revisioni indicizzate e durate blindate, che cambiano di segno se letti attraverso la lente del costo reale di migrazione.
Exit strategy: la differenza tra risolvere un contratto e salvare l’azienda
Per chiarezza espositiva va comunque reso esplicito un passaggio, la strutturazione negoziata di solide clausole di risoluzione non equivale ad avere una strategia di uscita, c’è una differenza abissale tra un istituto giuridico che “chiude un rapporto” ed una exit.
Occorre ingegnerizzare il distacco, definendo periodi di phase-out, garantendo l'accesso transitorio alle istanze, pattuendo servizi di migrazione assistita e assicurandosi la documentazione tecnica necessaria per il passaggio di consegne. Per i sistemi infrastrutturali, la firma del contratto dovrebbe essere vincolata ad una preventiva valutazione (sufficientemente solida e verificabile) dei tempi di recovery in caso di dismissione del provider.
La reale percorribilità di un cambio provider non origina da un erudito capoverso di una clausola incollata alla perfezione in un accordo, ma dalla perfetta orchestrazione tra design tecnico, architettura legale ed agilità organizzativa.
Non eliminare le dipendenze, governarne l’opzionalità
L'obiettivo finale per un'organizzazione moderna non è l'autarchia tecnologica, che rappresenta una chimera economicamente disastrosa, ciò che va perseguito sin dall’inizio è la costruzione di un ecosistema in cui le dipendenze siano selettive, monitorate e accettabili.
Una dipendenza è sostenibile quando il layer tecnologico è standardizzato e il mercato offre alternative pronte all'uso, diventa tossica quando il fornitore accentra su di sé il controllo di colli di bottiglia decisionali o infrastrutturali insostituibili.
A costo di risultare pedanti, l'approccio deve essere sistemico: in alcuni cluster basterà un contract management aggressivo, in altri sarà imperativo diversificare i provider, adottare ove opportuno modelli open-weight o soluzioni self-hosted, disaccoppiare i dati dalle logiche di calcolo.
La risposta ottimale non risiede mai in una singola disciplina, ma in un framework integrato.
Conclusione: il diritto come tutela dell’architettura decisionale
Affrontare la contrattualistica AI rincorrendo la formulazione perfetta per la singola clausola (dalla compliance alla liability) offre una falsa sensazione di sicurezza, se si ignorano le fondamenta operative su cui la tecnologia si poggia.
La vera metrica del successo negoziale è misurare quali e quante capacità di azione l’impresa conserverà dopo l'integrazione del sistema, se saprà estrarre il proprio valore, se avrà la forza di rifiutare un aggiornamento, se potrà sopravvivere ad una migrazione forzata.
Un contratto eccellente non cancella la complessità della tecnologia né azzera le interdipendenze, al contrario, le porta in superficie, rendendole visibili, misurabili e gestibili.
In un'economia guidata da flussi globali di dati e algoritmi, la domanda fondamentale per le aziende non è se accetteranno di dipendere dalla tecnologia, perché questo oramai è un dato di fatto; la vera questione è impedire che quella dipendenza espropri l'impresa della sua capacità di continuare a decidere.


